
Aller au contenu

S3 Suisse

Object storage S3 en Suisse : WORM, chiffrement optionnel, résidence Suisse.

S3 Suisse : stockage objet compatible API S3 (AWS CLI, rclone, SDK), hébergé et répliqué en Suisse. Compatible WORM. Chiffrement en option.

  • API S3
  • WORM
  • Chiffrement
ISO 27001
3 DC
SLA 99,99 %

Cas d’usage : backups Velero, datasets GPU, archives WORM, médias. Chiffrement optionnel. Tout reste en Suisse, chez un opérateur sans maison-mère US.

API S3

Clients existants : AWS CLI, rclone, SDK, Velero.

WORM

Compatible WORM : objets immuables pour archives et conservation.

Chiffrement

Option de chiffrement sur le stockage objet.

Résidence Suisse

Objets hébergés et répliqués en Suisse, sur les trois datacenters.

Gouvernance à gauche, conformité à droite.

WORM (Write Once Read Many) : un objet écrit ne se réécrit pas et ne se supprime pas pendant la durée de rétention. Deux intensités, selon que vous devez encore pouvoir corriger une erreur d’ops, ou prouver à un auditeur que personne ne peut effacer.

Gouvernance

Politique interne, backups, artefacts CI, datasets qu’on ne veut pas écraser par erreur.

La plupart des utilisateurs ne peuvent ni modifier ni supprimer. Un compte privilégié peut encore lever la protection si la rétention a été mal posée.

Avantage : immuabilité au quotidien, sans se verrouiller définitivement. C’est le mode « on se protège de nous-mêmes ».

Conformité

Archives réglementées, finance, secteur public, conservation que le dossier d’audit exige.

Personne ne peut modifier, supprimer ou raccourcir la rétention avant l’échéance, y compris un administrateur.

Avantage : la preuve d’inaltérabilité. C’est le mode « l’auditeur demande si on peut encore effacer ».

Les deux modes restent en Suisse, sur les trois datacenters. Le chiffrement est une option séparée, pas un substitut au WORM.

S3 Suisse: capacités

CapacitéHikube
APICompatible S3
S30.02 CHF/Go/mois
S3 encrypted0.03 CHF/Go/mois
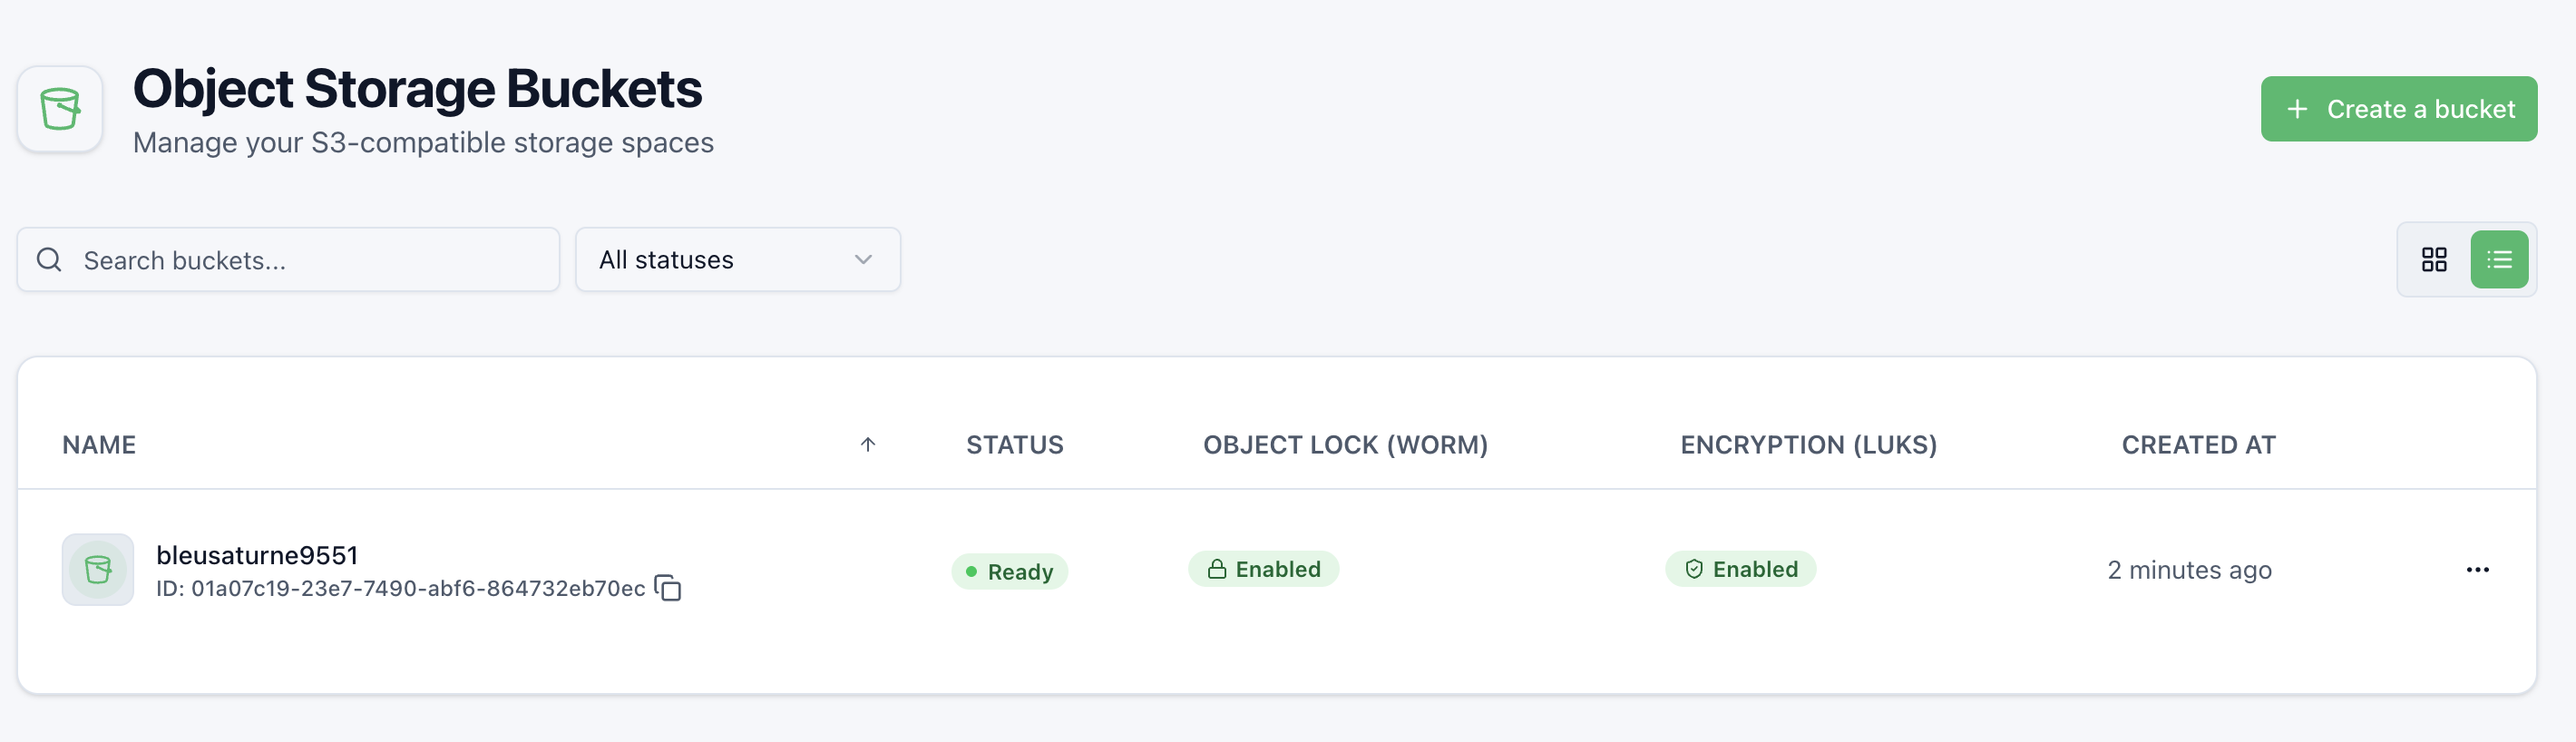
WORMGouvernance et conformité
ChiffrementOption
RésidenceSuisse, 3 DC

Dans le détail

Oui pour les opérations courantes (put/get/list, credentials, buckets) avec AWS CLI, rclone et les SDK. WORM et le chiffrement optionnel en font partie. La réplication CRR vers une région US n’est pas le produit. Testez votre outil dans l’essai.

Une compatibilité S3 se vérifie en une demi-heure et se suppose en six mois de mauvaises surprises. L’ordre ci-dessous va du plus courant au plus spécifique : arrêtez-vous dès qu’un point échoue, c’est celui-là qu’il faut faire confirmer.

  • Les opérations de base d’abord : lister, déposer, lire, supprimer un objet avec votre client habituel
  • Puis le transfert par parties, que tout outil de sauvegarde utilise dès qu’un objet dépasse quelques centaines de mégaoctets
  • Ensuite ce dont dépend votre cas précis : versionnement, politiques de bucket, URL pré-signées, notifications d’événements. C’est là que les écarts apparaissent entre implémentations
  • Enfin votre outil réel, pas un client générique : un agent de sauvegarde ou un moteur d’analytique n’utilise pas les mêmes appels qu’un explorateur de fichiers
  • La liste exacte des opérations supportées et les limites de service ne sont pas publiées ici : demandez-les si votre chaîne dépend d’un appel précis

Le stockage objet garde des fichiers entiers adressés par une clé, accessibles depuis n’importe où par HTTP : archives, sauvegardes d’outils tiers, jeux de données, médias. Le stockage bloc est un disque attaché à une machine, sur lequel un système de fichiers écrit des blocs : c’est ce que voit une base de données, et il ne s’ouvre pas depuis Internet, le stockage bloc. Backup as a Service est un service de copie et de restauration, pas un espace de rangement : il sait remonter une VM, ce qu’aucun seau ne sait faire, la sauvegarde managée. La confusion coûteuse est de prendre un seau S3 pour un plan de reprise. Les trois peuvent coexister, et souvent doivent.

Non. Le chiffrement protège le contenu au repos (option). Le WORM protège contre l’écrasement et la suppression pendant la rétention. On les combine souvent : archives chiffrées et immuables, toujours en Suisse.

Pour que backups, datasets GPU et médias restent dans la même juridiction que le compute. Un bucket us-east-1 à côté d’une VM suisse casse le dossier. Le calculateur TCO donne une fourchette compute/stockage ; le devis ingénieur tranche GPU et Windows.

Questions fréquentes

Non. Hikube est un cloud souverain : compute, stockage, sauvegardes et métadonnées restent sur trois datacenters indépendants en Suisse (Genève, Gland, Lucerne). Aucune réplication vers l’UE ou les États-Unis.

L’opérateur est Hidora SA, société suisse à Lancy (Genève), sans maison-mère US. Compute, stockage, backups et métadonnées restent à Genève, Gland et Lucerne. Ce n’est pas la même base légale qu’AWS, Azure ou GCP. Nous ne sommes pas votre avocat : le RGPD pour des données UE en Suisse s’appuie notamment sur l’adéquation.

Par l’API Hikube et la console. Intégration Terraform et Cluster API en préparation. kubectl, Helm et les clients S3 restent. Docs : docs.hikube.cloud.

Oui. Deux modes : gouvernance (un compte privilégié peut encore corriger une rétention mal posée) et conformité (inaltérable jusqu’à l’échéance, y compris pour un administrateur).

Oui. Le chiffrement est une option du S3 Hikube. Les données restent en Suisse.

Prêt à tourner sur une infra 100 % suisse ?

14 jours d’essai, sans carte. GPU inclus.