
Plateforme applicative Kubernetes
Control plane managé sur 3 DC, node groups GPU, addons console.
Une équipe platform qui monte sa plateforme applicative en Suisse assemble cinq briques dans le même tenant : le cluster managé pour l’exécution, Registry as a Service pour les images, Vault as a Service pour les secrets, le VPC pour l’isolation réseau, et l’addon Monitoring Agents pour l’observabilité. L’équipe garde kubectl, Helm et son GitOps ; Hidora SA opère le control plane et l’OS Talos des nœuds. Le service lui-même, son périmètre managé et son prix : le Kubernetes managé.
- Cluster
- Node groups
- Addons
- ISO 27001
- 3 DC
- SLA 99,99 %
Pour les équipes platform et la DSI : un Kubernetes certifié CNCF, opéré par Hidora SA, sans maison-mère US. kubectl, Helm et GitOps restent. API et console aujourd’hui ; Intégration Terraform et Cluster API en préparation. Support ingénieur FR/EN. Cadre nLPD. L’essai de 14 jours inclut les GPU.
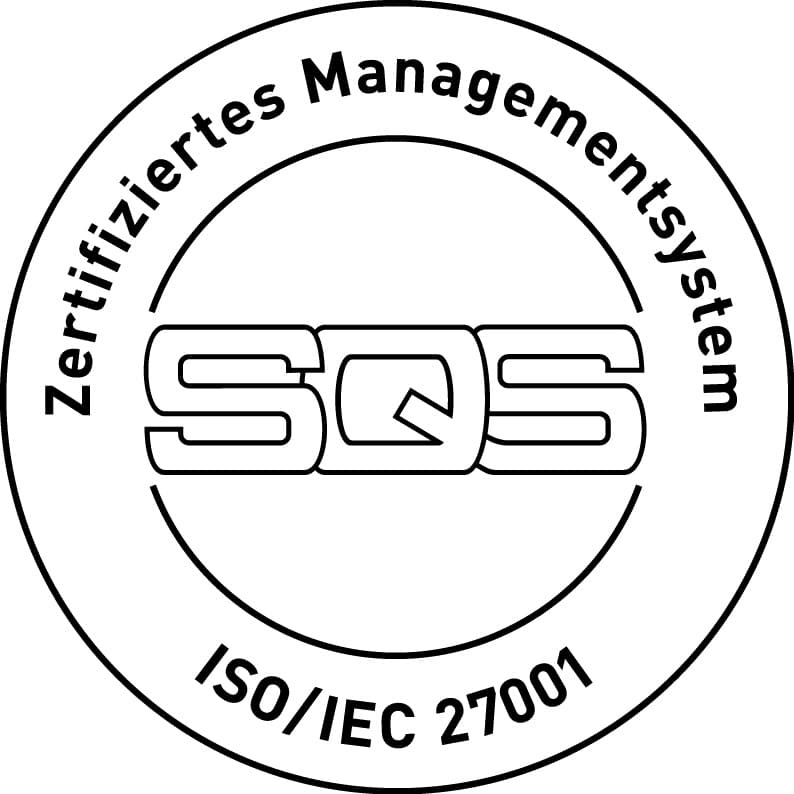


Parcours
01
Cluster
Control plane Hidora SA sur chaque DC (Genève, Gland, Lucerne), 32 CHF/mois. Nœuds Talos, Certified Kubernetes Hosted.
02
Node groups
Hikube répartit automatiquement les workers sur chaque DC, y compris des node groups GPU (L4, L40S, A100-80, RTX 6000 Pro, H100, H200).
03
Addons
Optionnels dans la console (Cert-Manager, Ingress NGINX, GPU Operator, Flux CD, Velero…). Cilium, CoreDNS et VPA sont toujours là.
04
Essai
14 jours, GPU inclus. Demander un essai, ou parler à un ingénieur.
Dans le détail
Une plateforme Kubernetes souveraine, ce n’est pas seulement un control plane managé. C’est le cluster, le registry, le VPC, les secrets et l’observabilité sous le même droit. Sur Hikube, Hidora SA opère le control plane en Suisse, sur Genève, Gland et Lucerne. Les workers, les PVC, Registry as a Service et Vault as a Service restent dans le tenant. Rien n’est répliqué vers l’UE ou les États-Unis. Une région Zurich d’un groupe US n’offre pas cette base légale : le Cloud Act reste. Les équipes platform gardent kubectl, Helm, Flux ou Argo. L’API Hikube et la console créent clusters, node groups et GPU. Le support est en français et en anglais. L’essai de 14 jours inclut les GPU. Cadre nLPD / nFADP. Ce n’est pas un PaaS qui cache Kubernetes. Détail produit : le Kubernetes managé.
Deux programmes CNCF distincts, tous deux déjà publiés sur le landscape. Hikube Managed Kubernetes est Certified Kubernetes Hosted : le cluster que vous utilisez est du Kubernetes conforme CNCF, pas un fork maison. Hidora SA est Kubernetes Certified Service Provider (KCSP) : l’opérateur qui tient le control plane est un prestataire certifié. Les deux inscriptions se vérifient sur le landscape CNCF, ce ne sont pas des badges auto-déclarés. Les clusters tournent sur Talos. Ce n’est pas une certification CNCF AI Conformance : nous ne la revendiquons pas.
Talos Linux n’existe que pour faire tourner Kubernetes. Une Ubuntu ou un Rocky avec kubelet garde SSH, un gestionnaire de paquets et un OS à patcher comme un serveur classique : les nœuds dérivent, la surface d’attaque s’élargit. Talos est immuable. Pas de SSH ni de shell d’admin sur le nœud. La config passe par API. Moins de drift, des upgrades d’image plutôt qu’apt. kubectl et Helm ne changent pas : le cluster reste du Kubernetes standard, certifié CNCF. C’est déjà le socle des clusters Hikube, pas une option.
Oui. Hidora SA opère le control plane avec des réplicas sur Genève, Gland et Lucerne. etcd suit les trois sites : vous n’installez pas les API servers, vous ne surveillez pas le quorum, vous ne déclenchez pas le failover. Le control plane managé est publié à 32 CHF/mois. Un control plane qui survit à la perte d’un site ne suffit pas à lui seul pour l’application : Hikube répartit les workers ; topology spread et PDB pour les pods restent de votre côté. Le guide la procédure sur trois datacenters et l’article l’architecture haute disponibilité détaillent le quorum ; RPO et crédit SLA ne sont pas publiés.
Oui. Les workers tournent dans votre tenant, en node groups. Hikube les répartit automatiquement sur Genève, Gland et Lucerne : vous ne choisissez pas le DC. Kubernetes ne répartit pas les pods tout seul : un Deployment à trois réplicas peut coller les trois dans le même DC. Topology spread et PodDisruptionBudget restent les vôtres. Sans ces contraintes, un cluster bien opéré côté Hikube n’affichera pas la classe HA publiée côté application. C’est le partage classique d’un Kubernetes managé, dit clairement.
Vous créez plusieurs node groups dans le cluster : CPU pour le socle, GPU pour l’inférence ou l’entraînement. L’autoscaling des workers suit la charge. Les node groups GPU utilisent le catalogue NVIDIA publié : L4, L40S, A100-80, RTX 6000 Pro, H100, H200. Ils sont dans l’essai de 14 jours. Le GPU Operator (addon optionnel) installe pilotes et device plugin. HAMi, aussi optionnel, partage une carte entre plusieurs pods et exige le GPU Operator. Détail cartes : le catalogue GPU.
Toujours dans le cluster, vous ne les cochez pas : Cilium (CNI eBPF, réseau et sécurité), CoreDNS (DNS du cluster), Vertical Pod Autoscaler (ajuste les ressources des pods). Optionnels, CLUSTER ADDONS dans la console : Cert-Manager (certificats SSL/TLS automatiques), Ingress NGINX (contrôleur Ingress NGINX), Gateway API (CRDs Kubernetes Gateway API, canal expérimental, nous le disons tel quel), GPU Operator (gestion NVIDIA des GPU), HAMi (virtualisation GPU, partager une carte entre pods, exige GPU Operator), Flux CD (GitOps), Monitoring Agents (logs et métriques), Ouroboros (corrige le hairpin NAT pour ingress-nginx avec PROXY protocol, exige Ingress NGINX), Velero (sauvegarde et restauration Kubernetes). Les administrateurs cluster peuvent surcharger les valeurs Helm de ces addons optionnels dans la console. C’est le levier technique pour l’équipe platform, addon par addon.
Hidora SA opère le control plane, l’OS Talos des nœuds, Cilium, CoreDNS, le VPA, les trois DC et le support ingénieur FR/EN. Vous gardez kubectl, Helm, les workloads, GitOps, le dimensionnement des node groups, topology spread, PDB, et la config des addons optionnels (y compris les overrides Helm dans la console). Registry, VPC et Vault restent dans le même tenant si vous les utilisez. Intégration Terraform et Cluster API en préparation : aujourd’hui l’API Hikube et la console créent le cluster. Ce n’est pas un PaaS qui masque Kubernetes, ni un cluster que vous devez installer à la main.
Équipes platform qui veulent un Kubernetes certifié, pas un PaaS opaque. GitOps (Flux dans la console, ou Argo que vous installez). Inférence et entraînement GPU en Suisse, sur des node groups dédiés. Charges métier déjà conteneurisées qui doivent rester sous droit suisse (nLPD). Sortie d’une région hyperscaler Europe dont la maison-mère reste américaine. Ce n’est pas le premier pas d’un exit VMware encore en VMs : ce parcours est la sortie de VMware.
Monitoring Agents (addon optionnel) collectent logs et métriques dans le cluster. Une pile déployable dans le tenant (Grafana, VictoriaMetrics, VictoriaLogs) : vos métriques ne partent pas par défaut vers un SaaS US. Le détail des charts est dans la doc.
Oui. Conservez Helm, Flux ou Argo. Flux CD est un addon optionnel dans la console. L’API Hikube et la console gèrent le cluster (node groups, addons, kubeconfig) ; Git gère les workloads. Intégration Terraform et Cluster API en préparation : ce n’est pas disponible aujourd’hui. kubectl reste.
Produits liés
 Kubernetes managéKubernetes managé dédié en Suisse, workers dans votre tenant.
 GPU cloudSix cartes NVIDIA dédiées, de 24 à 141 Go.
- Registry as a ServiceRegistry privé suisse, satellite du Kubernetes managé. Auth dans le projet.
- VPC & subnetsVLAN VMware vers VPC et subnets, trois DC suisses, sans fabric SDN à racheter.
- Vault as a ServiceSecrets et clés en Suisse, pour apps, CI et Kubernetes.
Questions fréquentes
Hidora SA est KCSP. Hikube Managed Kubernetes est Certified Kubernetes Hosted (CNCF). Les deux inscriptions sont sur le landscape CNCF. Les clusters tournent sur Talos Linux. Ce n’est pas une certification CNCF AI Conformance.
Oui, par hébergement exclusivement suisse. Hidora SA opère le control plane sur Genève, Gland et Lucerne. Cluster, registry, VPC, Vault et observabilité restent dans le tenant. Aucune réplication UE/US, pas de maison-mère américaine. kubectl, Helm et GitOps restent. GPU inclus dans l’essai de 14 jours. Cadre nLPD.
Le control plane Kubernetes managé est publié à 32 CHF/mois. Les workers et les GPU se facturent à l’usage, selon les SKU du catalogue. L’essai de 14 jours, sans carte, inclut les GPU.
Oui, dans la console, pour les CLUSTER ADDONS optionnels. C’est le levier des administrateurs cluster : la surcharge se fait addon par addon, dans la console.
Intégration Terraform et Cluster API en préparation. Aujourd’hui : API Hikube et console. kubectl, Helm et les clients S3 restent.
Non. L’addon Gateway API installe les CRDs Kubernetes Gateway API sur le canal expérimental. Nous le disons tel quel. Ingress NGINX reste l’option Ingress classique, optionnelle elle aussi.
Non si vous restez sur Registry as a Service et Vault as a Service Hikube. Tirer les images depuis ECR ou GHCR, ou ranger les secrets dans un KMS US, casse la souveraineté du cluster. La plateforme est conçue pour tout garder dans le même tenant suisse.
Le support ingénieur est en français et en anglais, depuis Genève. L’allemand n’est pas une langue de support.
Prêt à tourner sur une infra 100 % suisse ?
14 jours d’essai, sans carte. GPU inclus.