
Zum Inhalt

Schweizer S3

S3 Object Storage in der Schweiz: WORM, optionale Verschlüsselung, Residenz Schweiz.

Schweizer S3: S3-API Object Storage, in der Schweiz gehostet und repliziert. WORM-kompatibel. Verschlüsselung optional.

  • S3-API
  • WORM
  • Verschlüsselung
ISO 27001
3 RZ
SLA 99,99 %

Use Cases: Velero-Backups, GPU-Datasets, WORM-Archive, Medien. Optionale Verschlüsselung. Alles bleibt in der Schweiz, bei einem Betreiber ohne US-Mutter.

S3-API

Bestehende Clients: AWS CLI, rclone, SDKs, Velero.

WORM

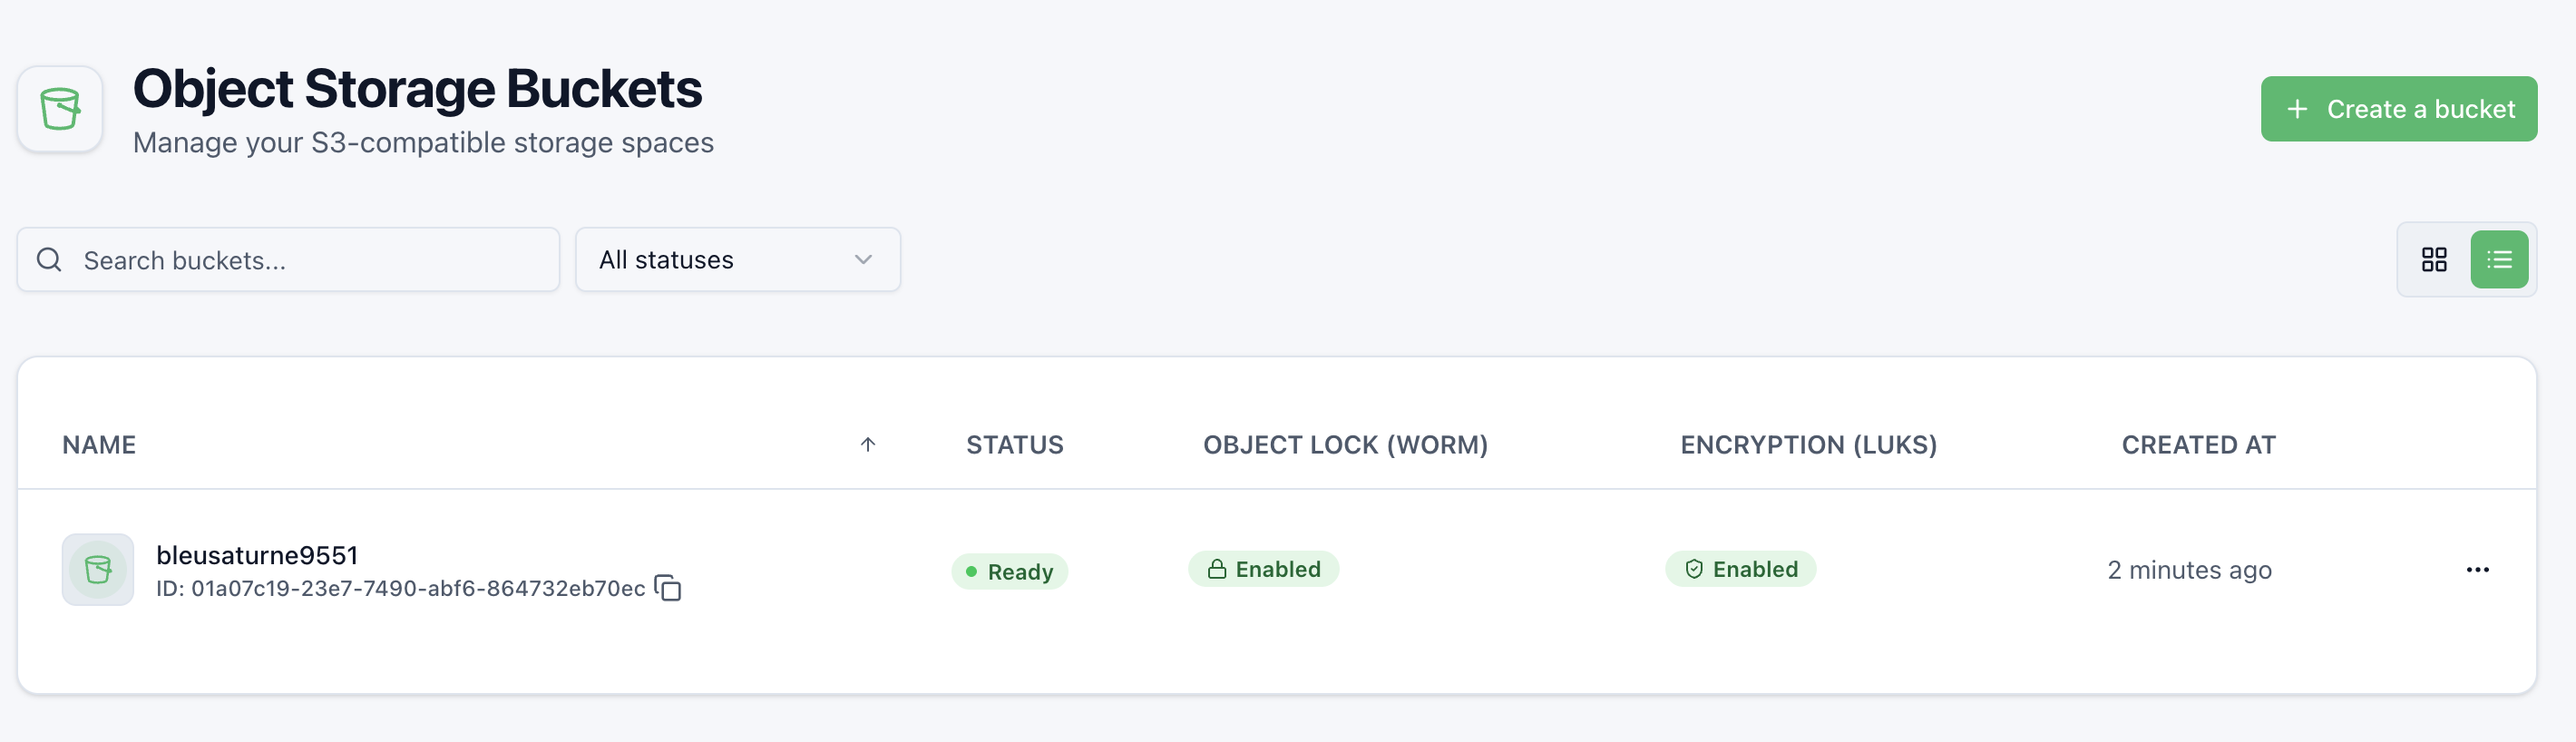
WORM-kompatibel: unveränderbare Objekte für Archive und Aufbewahrung.

Verschlüsselung

Optionale Verschlüsselung für Object Storage.

Residenz Schweiz

Objekte in der Schweiz gehostet und über drei RZ repliziert.

Governance links, Compliance rechts.

WORM (Write Once Read Many): einmal geschrieben, wird ein Objekt während der Retention nicht überschrieben oder gelöscht. Zwei Stärken: Ops-Fehler noch korrigieren können: oder dem Auditor beweisen, dass niemand löschen kann.

Governance

Interne Policy, Backups, CI-Artefakte, Datasets, die nicht aus Versehen überschrieben werden sollen.

Die meisten Nutzer können weder ändern noch löschen. Ein privilegiertes Konto kann den Schutz noch aufheben, wenn die Retention falsch gesetzt wurde.

Vorteil: Unveränderbarkeit im Alltag, ohne sich auszusperren. Modus «wir schützen uns vor uns selbst».

Compliance

Regulierte Archive, Finance, öffentliche Hand, Aufbewahrung, die das Audit verlangt.

Niemand kann vor Ablauf ändern, löschen oder die Retention verkürzen, auch kein Administrator.

Vorteil: Nachweis der Unveränderbarkeit. Modus «der Auditor fragt, ob man noch löschen kann».

Beide Modi bleiben in der Schweiz, über drei RZ. Verschlüsselung ist eine separate Option, kein Ersatz für WORM.

Schweizer S3: Fähigkeiten

FähigkeitHikube
APIS3-kompatibel
S30.02 CHF/GB/Monat
S3 encrypted0.03 CHF/GB/Monat
WORMGovernance und Compliance
VerschlüsselungOptional
ResidenzSchweiz, 3 RZ

Im Detail

Ja für gängige Operationen mit AWS CLI, rclone und SDKs. WORM und optionale Verschlüsselung gehören dazu. CRR in eine US-Region ist nicht das Produkt. Tool in der Trial testen.

S3-Kompatibilität lässt sich in einer halben Stunde prüfen und in sechs Monaten unangenehmer Überraschungen annehmen. Die Reihenfolge unten geht vom Häufigsten zum Spezifischsten: halten Sie beim ersten fehlschlagenden Punkt an, genau der ist zu bestätigen.

  • Zuerst die Grundoperationen: auflisten, ablegen, lesen, löschen, mit Ihrem gewohnten Client
  • Dann der mehrteilige Transfer, den jedes Backup-Werkzeug ab einigen hundert Megabyte nutzt
  • Dann, wovon Ihr Fall abhängt: Versionierung, Bucket-Policies, vorsignierte URLs, Ereignisbenachrichtigungen. Hier weichen Implementierungen voneinander ab
  • Zuletzt Ihr echtes Werkzeug, kein generischer Client: ein Backup-Agent oder eine Analytics-Engine nutzt andere Aufrufe als ein Dateibrowser
  • Die genaue Liste unterstützter Operationen und die Service-Grenzen stehen hier nicht: fragen Sie sie ab, wenn Ihre Kette von einem bestimmten Aufruf abhängt

Objektspeicher hält ganze Dateien, adressiert über einen Schlüssel, von überall per HTTP erreichbar: Archive, Backups von Drittwerkzeugen, Datensätze, Medien. Block-Storage ist eine an eine Maschine angehängte Disk, auf die ein Dateisystem Blöcke schreibt: das sieht eine Datenbank, und sie öffnet sich nicht ins Internet, den Block-Storage. Backup as a Service ist ein Kopier- und Wiederherstellungsdienst, kein Ablageort: er kann eine VM zurückholen, was kein Bucket kann, das managierte Backup. Die teure Verwechslung ist, einen S3-Bucket für einen Wiederanlaufplan zu halten. Alle drei können koexistieren, und müssen es oft.

Nein. Verschlüsselung schützt den Inhalt at rest (optional). WORM schützt vor Überschreiben und Löschen während der Retention. Oft kombiniert: verschlüsselte, unveränderbare Archive, weiterhin in der Schweiz.

Damit Backups, GPU-Datasets und Medien in derselben Jurisdiktion bleiben wie Compute. Ein us-east-1-Bucket neben einer Schweizer VM bricht das Dossier. Der TCO-Rechner gibt eine Compute/Storage-Spanne.

Häufige Fragen

Nein. Hikube ist eine souveräne Cloud: Compute, Storage, Backups und Metadaten bleiben in drei unabhängigen Schweizer Rechenzentren (Genf, Gland, Luzern). Keine Replikation in die EU oder die USA.

Betreiber ist Hidora SA, Schweizer Gesellschaft in Lancy (Genf), ohne US-Mutter. Compute, Storage, Backups und Metadaten bleiben in Genf, Gland und Luzern. Nicht dieselbe Rechtsgrundlage wie AWS, Azure oder GCP. Wir sind nicht Ihr Anwalt: DSGVO für EU-Daten in der Schweiz stützt sich insbesondere auf Angemessenheit.

Über die Hikube-API und die Konsole. Terraform- und Cluster-API-Integration in Vorbereitung. kubectl, Helm und S3-Clients bleiben. Docs: docs.hikube.cloud.

Ja. Zwei Modi: Governance (ein privilegiertes Konto kann eine falsche Retention noch korrigieren) und Compliance (bis Ablauf unveränderbar, auch für Administratoren).

Ja. Verschlüsselung ist eine Option des Hikube-S3. Daten bleiben in der Schweiz.

Bereit für 100 % Schweizer Infrastruktur?

14-Tage-Trial, keine Karte. GPUs inklusive.