
Kubernetes managé
Kubernetes managé dédié en Suisse, workers dans votre tenant.
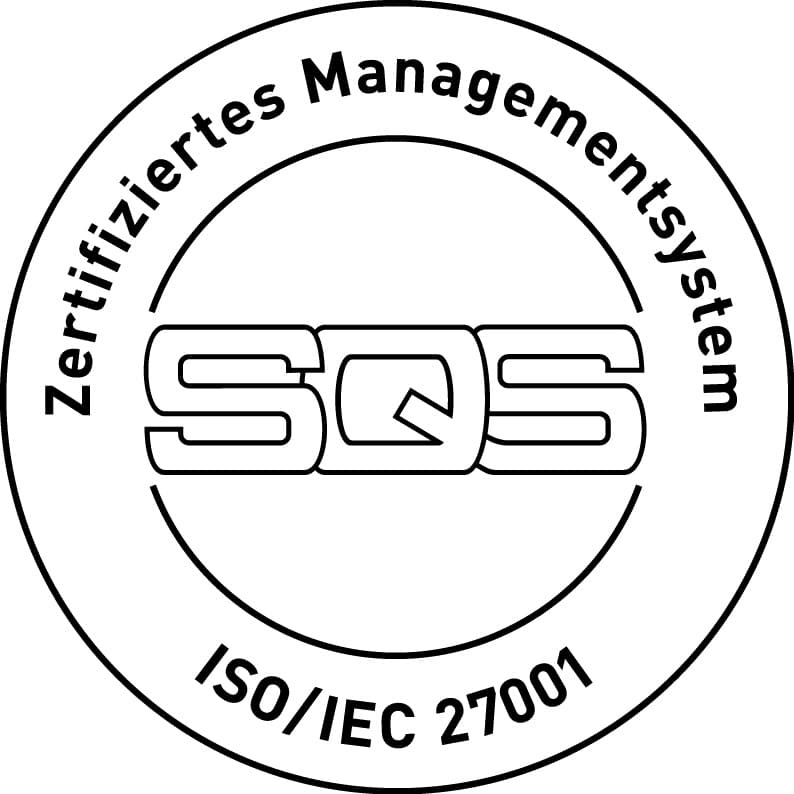
Hikube Managed Kubernetes est un Kubernetes managé avec hébergement et données en Suisse : clusters Certified Kubernetes Hosted (CNCF) sur Talos Linux, opérés par Hidora SA (KCSP) sur trois datacenters suisses (Genève, Gland, Lucerne). Le control plane est dédié à votre cluster, son propre API server et son propre etcd, partagés avec personne, et les workers restent dans votre tenant. CNI Cilium. PVC répliqués, sync ou async. Aucune réplication hors Suisse.
- Souveraineté des données
- Talos Linux
- Certifié CNCF
- ISO 27001
- 3 DC
- SLA 99,99 %
C’est de l’hébergement Kubernetes suisse pour charges d’entreprise, avec hébergement et données en Suisse : control plane managé par Hidora SA, workers dans votre tenant, PVC sur Genève, Gland et Lucerne. Vous gardez kubectl, Helm, Flux ou Argo. Add-ons : ingress, cert-manager, monitoring, GPU operator. CNI Cilium. Nœuds Talos. Hidora est KCSP ; Hikube est Certified Kubernetes Hosted. Support FR/EN. GPU inclus dans l’essai de 14 jours.


Capacités
Souveraineté des données
Suisse exclusive, opérateur Hidora SA, trois DC. Pas une région Europe d’un groupe US.
Talos Linux
OS immuable dédié à Kubernetes. Moins de surface, nœuds qui ne dérivent pas.
Certifié CNCF
Kubernetes conforme CNCF. Hidora est KCSP, Hikube est Certified Kubernetes Hosted. CNI Cilium. kubectl et Helm inchangés.
Autoscaling des workers
Node groups, GPU optionnels (inclus dans l’essai de 14 jours), scale selon la charge.
PVC multi-DC
Volumes persistants réplicables sur Genève, Gland et Lucerne.
Registry privé
Images dans le Registry as a Service Hikube, même juridiction que le cluster.
Observabilité dans le tenant
Grafana, VictoriaMetrics, VictoriaLogs, pas un SaaS US par défaut.
Un cluster de production modeste, au catalogue : 638 CHF/mois
| Poste | Quantité | Prix unitaire | Par mois |
|---|---|---|---|
| Control plane managé | 1 | 32 CHF | 32 CHF |
| Workers u1.xlarge (4 vCPU, 16 Go) | 3 | 160 CHF | 480 CHF |
| Block Storage 3x répliqué (PVC) | 500 Go | 0,18 CHF/Go | 90 CHF |
| Ingress | 1 | 32 CHF | 32 CHF |
| IPv4 publique | 1 | 4 CHF | 4 CHF |
| Trafic sortant | tout volume | non facturé | 0 CHF |
| Total | 638 CHF |
Hypothèses : 3 workers u1.xlarge, 500 Go de volumes persistants répliqués sur trois sites, un ingress, une IPv4 publique, trafic sortant quelconque. Tarif catalogue à la demande, sans engagement de durée, hors TVA ; un engagement de un à trois ans se négocie. Ne sont pas compris : vos licences applicatives, la sauvegarde du contenu de vos volumes et de vos bases, et les node groups GPU, qui se facturent séparément. Remplacez les quantités par les vôtres sur /pricing.
Qui répond de quoi
Hidora SA opère
- Le control plane : API server, etcd, scheduler, controller manager, sur trois sites suisses, avec sauvegarde et restauration d’etcd.
- Les mises à niveau de version Kubernetes, proposées et exécutées avec vous, jamais imposées un vendredi.
- Le système des workers : Talos, le runtime, le CNI Cilium, le CSI. Vous n’ouvrez pas de session SSH sur un nœud, il n’y en a pas.
- La disponibilité de l’infrastructure sous le SLA publié, et la supervision 24×7 de la plateforme.
Vous gardez
- Vos manifests, vos images et leur provenance, vos Helm charts, votre GitOps.
- Le dimensionnement des node groups et les requests/limits de vos pods : un cluster sous-dimensionné n’est pas un incident plateforme.
- Le RBAC interne au cluster, vos NetworkPolicies, vos admission controllers.
- La sauvegarde applicative : nous sauvegardons etcd, pas le contenu de vos PVC ni vos bases. C’est le point que les acheteurs découvrent le plus tard.
- La compatibilité de vos charges avec la version de Kubernetes cible avant chaque mise à niveau.
Ce partage est celui du service ; le contrat signé prime en cas d’écart.
Dans le détail
Talos Linux n’existe que pour faire tourner Kubernetes. Une Ubuntu ou un Rocky avec kubelet garde SSH, un gestionnaire de paquets et un OS à patcher comme un serveur classique : les nœuds dérivent, la surface d’attaque s’élargit. Talos est immuable. Pas de SSH ni de shell d’admin sur le nœud. La config passe par API. Moins de drift, moins d’exploits « Linux général », des upgrades d’image plutôt qu’apt. kubectl et Helm ne changent pas : le cluster reste du Kubernetes standard, certifié CNCF.
La souveraineté des données pour une plateforme Kubernetes managée, c’est pouvoir nommer l’opérateur juridique, le pays du control plane, et le pays d’etcd, des PVC, des images et des sauvegardes. Chez Hikube, l’opérateur est Hidora SA. Le pays est la Suisse. Les sites sont Genève, Gland et Lucerne. La résidence des données en Europe découle d’un hébergement exclusivement suisse : rien n’est répliqué vers l’UE ou les États-Unis. Ce n’est pas la même affirmation qu’une région Europe d’un hyperscaler, dont la maison-mère reste américaine et auquel le Cloud Act s’applique encore. Les équipes platform qui comparent les clouds Kubernetes managés pour la souveraineté devraient poser trois questions : quelle est l’entité juridique, où vit l’état du cluster, est-ce que registry et Vault restent dans la même juridiction. Hikube répond : Hidora SA, trois datacenters suisses, Registry as a Service et Vault as a Service dans le tenant. kubectl, Helm et GitOps ne changent pas. Support ingénieur en français et en anglais, depuis Genève.
Oui. Flux/Argo gèrent les workloads dans le cluster. L’API Hikube crée le cluster, les node groups, le registry, le VPC.
Produits liés
 GPU cloudSix cartes NVIDIA dédiées, de 24 à 141 Go.
- Registry as a ServiceRegistry privé suisse, satellite du Kubernetes managé. Auth dans le projet.
- VPC & subnetsVLAN VMware vers VPC et subnets, trois DC suisses, sans fabric SDN à racheter.
- Vault as a ServiceSecrets et clés en Suisse, pour apps, CI et Kubernetes.
Questions fréquentes
Oui. Hikube est un cloud suisse IaaS (VMs, Kubernetes managé, GPU, S3, backup, vault) opéré par Hidora SA sur trois datacenters : Genève, Gland, Lucerne. SLA publié 99,99 %, ISO 27001, support ingénieur en français et en anglais. Ce n’est pas de l’hébergement web mutualisé. Les GPU sont dans l’essai de 14 jours. Windows Server est une image licenciée sur les instances.
Non. Hikube est un cloud souverain : compute, stockage, sauvegardes et métadonnées restent sur trois datacenters indépendants en Suisse (Genève, Gland, Lucerne). Aucune réplication vers l’UE ou les États-Unis.
Par l’API Hikube et la console. Intégration Terraform et Cluster API en préparation. kubectl, Helm et les clients S3 restent. Docs : docs.hikube.cloud.
En Suisse. etcd et le control plane sont opérés par Hidora SA. Les PVC peuvent être répliqués sur Genève, Gland et Lucerne, en synchrone ou asynchrone. Les images se tirent depuis le Registry as a Service Hikube, même juridiction. Rien n’est répliqué vers l’UE ou les États-Unis.
Non. Une région Zurich, Switzerland North ou europe-west ne change pas la nationalité juridique du groupe. Le Cloud Act US peut encore s’appliquer. Hikube n’a pas de maison-mère américaine : l’opérateur est Hidora SA, droit suisse, trois DC au pays.
Talos est un OS immuable fait pour Kubernetes : pas de SSH ni de shell d’admin sur le nœud, pas de paquets qui dérivent. Surface d’attaque plus étroite, nœuds identiques, config par API. Le cluster reste du Kubernetes standard, certifié CNCF.
Oui, deux programmes distincts. Hidora SA est Kubernetes Certified Service Provider (KCSP) sur le landscape CNCF. Hikube Managed Kubernetes est Certified Kubernetes Hosted, aussi listé au landscape. Les clusters tournent sur Talos. Ce n’est pas une certification CNCF AI Conformance.
Le support ingénieur est en français et en anglais, depuis Genève. L’allemand n’est pas une langue de support, même si le site est traduit.
Prêt à tourner sur une infra 100 % suisse ?
14 jours d’essai, sans carte. GPU inclus.